IT-Sicherheit

IT Verantwortlicher prüft das Sicherheitsaudit seines Unternehmens.

IT Sicherheitsaudit: wie der Mittelstand seine IT prüfen lässt

Ein IT Sicherheitsaudit ist die systematische Prüfung Ihrer Technik, Ihrer Netzwerke und Ihrer Abläufe auf Schwachstellen. Am Ende steht ein Bericht, der zwei Dinge sagt: wo Ihre IT heute steht, und was zuerst zu tun ist. Für Unternehmen mit 20 bis 100 Mitarbeitern ist ein Sicherheitsaudit kein Zertifizierungsprojekt, sondern eine Standortbestimmung von wenigen Tagen —

IT Sicherheitsaudit: wie der Mittelstand seine IT prüfen lässt Weiterlesen »

Erfahren Sie, wie Sie die NIS2-Richtlinie der EU in Ihrem Unternehmen umsetzen

NIS2 umsetzen im Mittelstand: Pflichten, Maßnahmen und die richtige Reihenfolge 2026

NIS2 umzusetzen heißt für ein Unternehmen: Risiken systematisch managen, technische Schutzmaßnahmen nachweisbar betreiben, Sicherheitsvorfälle fristgerecht an das BSI melden und die Verantwortung dafür bei der Geschäftsleitung verankern. Seit dem NIS2-Umsetzungsgesetz (NIS2UmsuCG) vom 6. Dezember 2025 sind diese Pflichten in Deutschland geltendes Recht — kein Zukunftsthema mehr. Dieser Leitfaden zeigt die vier Pflicht-Bausteine, einen 4-Fragen-Selbstcheck und

NIS2 umsetzen im Mittelstand: Pflichten, Maßnahmen und die richtige Reihenfolge 2026 Weiterlesen »

SPF, DKIM und DMARC einfach erklärt: die drei Verfahren, warum sie jetzt Pflicht sind und wie KMU sie mit Microsoft 365 einrichten. Vom IT-Systemhaus HTH.

E-Mail-Authentifizierung: SPF, DKIM und DMARC für KMU erklärt

E-Mail-Authentifizierung besteht aus drei Verfahren – SPF, DKIM und DMARC. Es sind drei Einträge im DNS Ihrer Domain, mit denen Sie beweisen, dass eine E-Mail wirklich von Ihnen stammt. Fehlen sie, kann jeder in Ihrem Namen senden, und Ihre eigenen Nachrichten landen schneller im Spam. Seit Google und Yahoo (2024) und Microsoft (Mai 2025) ihre

E-Mail-Authentifizierung: SPF, DKIM und DMARC für KMU erklärt Weiterlesen »

Patch Management: So halten KMU ihre IT sicher und aktuell

Patch Management ist der geregelte Prozess, mit dem ein Unternehmen Patches – also Updates für Software, Betriebssysteme und Geräte – findet, bewertet, testet und einspielt. Das Ziel: Schwachstellen schließen, bevor jemand sie ausnutzt. Patches kommen ständig, von vielen Anbietern, für viele Systeme. Ohne festen Prozess bleiben diese Patches liegen, und aus den offenen Schwachstellen wird

Patch Management: So halten KMU ihre IT sicher und aktuell Weiterlesen »

Erfahren Sie wie Sie Security Awareness Trainings als Hebel für Ihr Unternehmen nutzen können.

Security Awareness Training: Mitarbeitende zum Schutzschild machen

Ein Security Awareness Training schult Mitarbeitende darin, Cyberangriffe zu erkennen und richtig zu reagieren. Die beste Technik nützt wenig, wenn ein Klick auf eine Phishing-Mail genügt, um Angreifern die Tür zu öffnen. Security Awareness setzt deshalb beim Menschen an – dem Faktor, der über die Sicherheit im Unternehmen am meisten entscheidet. Wir betreuen seit über

Security Awareness Training: Mitarbeitende zum Schutzschild machen Weiterlesen »

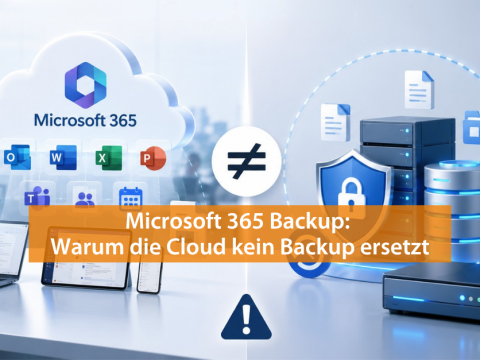
Unternehmen wissen fot nicht das Microsoft 365 kein automatisches Backup vollzieht. Warum Backups wichtig sind, erfahren Sie in diesem Blogartikel.

Microsoft 365 Backup: Warum die Cloud kein Backup ersetzt

Ein Microsoft 365 Backup ist eine eigene Sicherung Ihrer Microsoft 365 Daten – unabhängig von Microsoft. Viele Unternehmen glauben, ihre Daten in der Cloud seien automatisch gesichert. Das stimmt nicht: Microsoft sorgt für die Verfügbarkeit der Plattform, nicht für die Wiederherstellung Ihrer Inhalte. Wer seine Daten wirklich schützen will, braucht mit einer zusätzlichen Backup Lösung

Microsoft 365 Backup: Warum die Cloud kein Backup ersetzt Weiterlesen »

Was ist ein Passkey – und warum KMUs 2026 Passwörter ablösen sollten

Was ist ein Passkey – und warum KMUs 2026 Passwörter ablösen sollten

Ein Passkey ist ein digitaler Schlüssel, der ein Passwort vollständig ersetzt. Statt eine Zeichenkette einzugeben, bestätigen Sie die Anmeldung über einen Fingerabdruck, eine Gesichtserkennung oder eine Geräte-PIN. Hinter einem Passkey arbeitet ein kryptografisches Schlüsselpaar nach dem FIDO2 Standard – der private Schlüssel bleibt auf Ihrem Gerät, der öffentliche liegt beim Online-Dienst. Passkeys lösen Passwörter ab,

Was ist ein Passkey – und warum KMUs 2026 Passwörter ablösen sollten Weiterlesen »

Ein IT-Sicherheitsfachmann führt einen Penetrationstest an einem Kundensystem durch.

Penetrationstest: Was er kostet, wie er abläuft und ob KMU ihn brauchen

Ein Penetrationstest deckt Schwachstellen in IT-Systemen auf, bevor Angreifer sie ausnutzen. Wir erklären, wie ein Pentest abläuft, welche Arten von Tests es gibt, was ein Pentest für KMU kostet und wie Sie einen seriösen Pentest-Anbieter erkennen. In diesem Leitfaden klären wir, was ein Penetrationstest genau ist, wann KMU einen Pentest brauchen, welche Pentest-Typen es gibt

Penetrationstest: Was er kostet, wie er abläuft und ob KMU ihn brauchen Weiterlesen »

Ein Disaster Recovery Plan beschreibt strukturiert, wie Ihre IT nach einem Großvorfall wieder läuft — welche Systeme zuerst, in welcher Zeit, mit welchen Daten.

Disaster Recovery Plan für KMU: Pflicht durch NIS2, Vorlage und 5-Schritte-Aufbau

Ein Disaster Recovery Plan beschreibt strukturiert, wie Ihre IT nach einem Großvorfall wieder läuft — welche Systeme zuerst, in welcher Zeit, mit welchen Daten. Seit dem NIS2-Umsetzungsgesetz ist der Disaster Recovery Plan für rund 29.500 deutsche Unternehmen ab 50 Mitarbeitern Pflicht. Wir zeigen Ihnen, wie ein KMU-tauglicher Plan aussieht — pragmatisch, dokumentiert, NIS2-konform. In diesem

Disaster Recovery Plan für KMU: Pflicht durch NIS2, Vorlage und 5-Schritte-Aufbau Weiterlesen »